PHP-Sicherheitslücke PHP2Shell: Ist eure WordPress-Website betroffen?
Die PHP-Sicherheitslücke PHP2Shell trifft jede WordPress-Website, deren Server noch nicht aktualisiert ist. So prüft ihr in 10 Minuten, ob eure Seite sicher ist.
Inhalt
Die PHP-Sicherheitslücke PHP2Shell ist eine der schwersten seit Jahren. Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Lücken geschlossen, über die Angreifer ohne Passwort eigenen Code auf einem Webserver ausführen können. PHP ist die Programmiersprache, auf der WordPress läuft. Jede WordPress-Website, deren Server noch nicht aktualisiert ist, ist damit angreifbar.
Die kurze Antwort: Klärt heute, ob auf dem Server eurer Website die Lücke geschlossen ist. Ein Update von WordPress oder den Plugins reicht dafür nicht. Zuständig ist, wer den Server betreibt.
Was ist bei der PHP-Sicherheitslücke passiert?
Die beiden Lücken tragen die Kennungen CVE-2026-109618 und CVE-2026-109619. Beide sind mit 9,2 von 10 Punkten bewertet, also kritisch. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt, die Updates unverzüglich zu installieren.
Laut Sicherheitshinweis des PHP-Projekts ist jede PHP-Installation gefährdet, die Webseiten ausliefert. Das betrifft die üblichen Varianten bei Hostern, von PHP-FPM bis Apache mit mod_php. Für mod_php gibt es bereits einen funktionierenden Angriff, der greift, bevor überhaupt Code der Website läuft.
Stand 22. Oktober war dem BSI keine erfolgreiche Ausnutzung in der Breite bekannt, wohl aber unbestätigte Berichte über fertige Angriffswerkzeuge. Darauf solltet ihr euch nicht verlassen. Sobald eine Lücke öffentlich beschrieben ist, suchen automatisierte Programme erfahrungsgemäß schnell nach ungeschützten Servern.
Wer ist bei euch zuständig?
Das ist die wichtigste Frage, und sie hängt davon ab, wie eure Website betrieben wird:
- Klassisches Webhosting (ihr teilt euch einen Server mit anderen Kunden): Hier spielt in der Regel der Hoster das PHP-Update ein. Ihr müsst aber prüfen, ob eure Website auch die neue Version nutzt.
- Eigener Server (vServer oder Root-Server): Hier ist niemand automatisch zuständig. Wenn eure Agentur oder eure IT den Server nicht ausdrücklich betreut, macht das Update im Zweifel niemand.
- Betreuung durch eine Agentur: Fragt nach, ob der Wartungsvertrag den Server einschließt oder nur WordPress und die Plugins.
Welche PHP-Versionen sind sicher?
Das PHP-Projekt hat die Lücken in diesen Versionen geschlossen:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Eine kleinere Nummer heißt aber nicht automatisch, dass eure Website angreifbar ist. Linux-Distributionen wie Debian oder Ubuntu haben die Korrekturen vorab erhalten und bauen sie in ihre eigenen Pakete ein, ohne dass sich die Versionsnummer ändert. Ob der Fix eingespielt ist, kann deshalb nur euer Hoster sicher sagen.
Besonders schwierig wird es bei PHP 8.1 und älter. Für diese Versionen gibt es keine regulären Updates mehr. Das PHP-Projekt hat diesmal nur Notfall-Korrekturen für 7.4 bis 8.1 veröffentlicht, die ein Hoster selbst einbauen müsste.
Das ist kein Randproblem. Laut der offiziellen Statistik von WordPress.org laufen gut ein Drittel aller WordPress-Installationen auf PHP 8.1 oder älter (Stand 27. Oktober 2026). Und auch PHP 8.2 bekommt nach dem 31. Dezember 2026 keine Sicherheitsupdates mehr.
So prüft ihr eure Website in 10 Minuten
- Meldet euch in der WordPress-Verwaltung an und öffnet Werkzeuge und dann Website-Zustand.
- Wechselt auf den Reiter Bericht und klappt den Bereich Server auf. Dort steht die PHP-Version.
- Steht dort 8.1 oder eine kleinere Zahl davor, läuft eure Website auf einer Version ohne reguläre Updates. Meldet euch sofort bei Hoster oder Agentur.
- Steht dort 8.2 bis 8.5, vergleicht die Nummer mit der Liste oben. Ist sie kleiner, fragt euren Hoster, ob der Fix trotzdem eingespielt ist.
Viele Hoster lassen euch die PHP-Version selbst wählen. Wurde sie vor Jahren einmal auf eine alte Version gestellt, damit ein Plugin funktioniert, bleibt sie dort stehen. Dann nützt es nichts, dass der Hoster neuere Versionen anbietet.
Diese Fragen stellt ihr eurem Hoster oder eurer Agentur
Ihr müsst die Technik nicht selbst verstehen. Ihr müsst nur die richtigen Fragen stellen und auf klare Antworten bestehen:
- Ist auf dem Server unserer Website die Korrektur für CVE-2026-109618 und CVE-2026-109619 eingespielt, und seit wann?
- Welche PHP-Version nutzt unsere Website, und wird sie noch mit Sicherheitsupdates versorgt?
- Wurden die PHP-Dienste nach dem Update neu gestartet? Erst dann läuft wirklich die neue Version.
- Gibt es Hinweise darauf, dass jemand die Lücke bei uns schon ausgenutzt hat?
- Laufen alle Plugins und das Theme mit einer aktuellen PHP-Version, oder bremst etwas das Update aus?
Lautet die Antwort auf die letzte Frage „ein Plugin läuft nur mit der alten Version“, habt ihr ein grundsätzliches Problem. Dann hält ein einzelnes Plugin die ganze Website auf einem unsicheren Stand fest.
Denkt dabei nicht nur an die Website. PHP steckt auch in Onlineshops, Intranets, Ticketsystemen und laut BSI sogar in manchen Netzwerkgeräten. Stellt dieselben Fragen für jedes System, das aus dem Internet erreichbar ist.
Was tun, wenn ihr einen Angriff vermutet?
Anzeichen sind zum Beispiel unbekannte Seiten in den Google-Ergebnissen eurer Domain, Weiterleitungen auf fremde Websites oder neue Benutzer in der WordPress-Verwaltung. Dann gilt:
- Informiert sofort Hoster oder Agentur und lasst den Server prüfen.
- Ändert die Passwörter für WordPress, Hosting, Datenbank und FTP, nachdem die Lücke geschlossen ist.
- Lasst klären, ob personenbezogene Daten betroffen sein könnten. Dann kann eine Meldepflicht nach der DSGVO bestehen.
Warum WordPress-Seiten immer wieder betroffen sind
Eine WordPress-Website besteht aus mehreren Schichten, die alle gepflegt werden müssen. Dazu gehören der Server mit PHP, WordPress selbst, das Theme und oft zehn oder mehr Plugins. Fällt eine Schicht zurück, ist die ganze Website angreifbar. Im Alltag eines Mittelständlers kümmert sich darum oft niemand regelmäßig.
Wir sehen in unserer Arbeit häufig ältere WordPress-Seiten, die zugespammt werden.
Wenn ihr wissen wollt, wie es um eure eigene Website steht, schauen wir sie uns gemeinsam an. In der kostenlosen Website-Analyse prüfen wir auch, auf welchem technischen Stand sie läuft.
Was dauerhaft hilft
Kurzfristig zählt nur das PHP-Update. Langfristig lohnt sich die Frage, ob eure Website überhaupt auf einem eigenen PHP-Server laufen muss.
Bei einer Plattform wie Webflow betreibt ihr keinen eigenen Server, kein eigenes PHP und keine Plugins auf eurem Server. Hosting und Sicherheitsupdates der Plattform übernimmt der Anbieter. Texte und Bilder pflegt ihr weiterhin selbst im Editor. Das Risiko verschwindet damit nicht völlig, denn auch eine Plattform kann Fehler haben. Es liegt dann aber bei einem Anbieter, dessen Kerngeschäft genau das ist. Und nicht bei einem Plugin, das seit drei Jahren niemand aktualisiert hat.
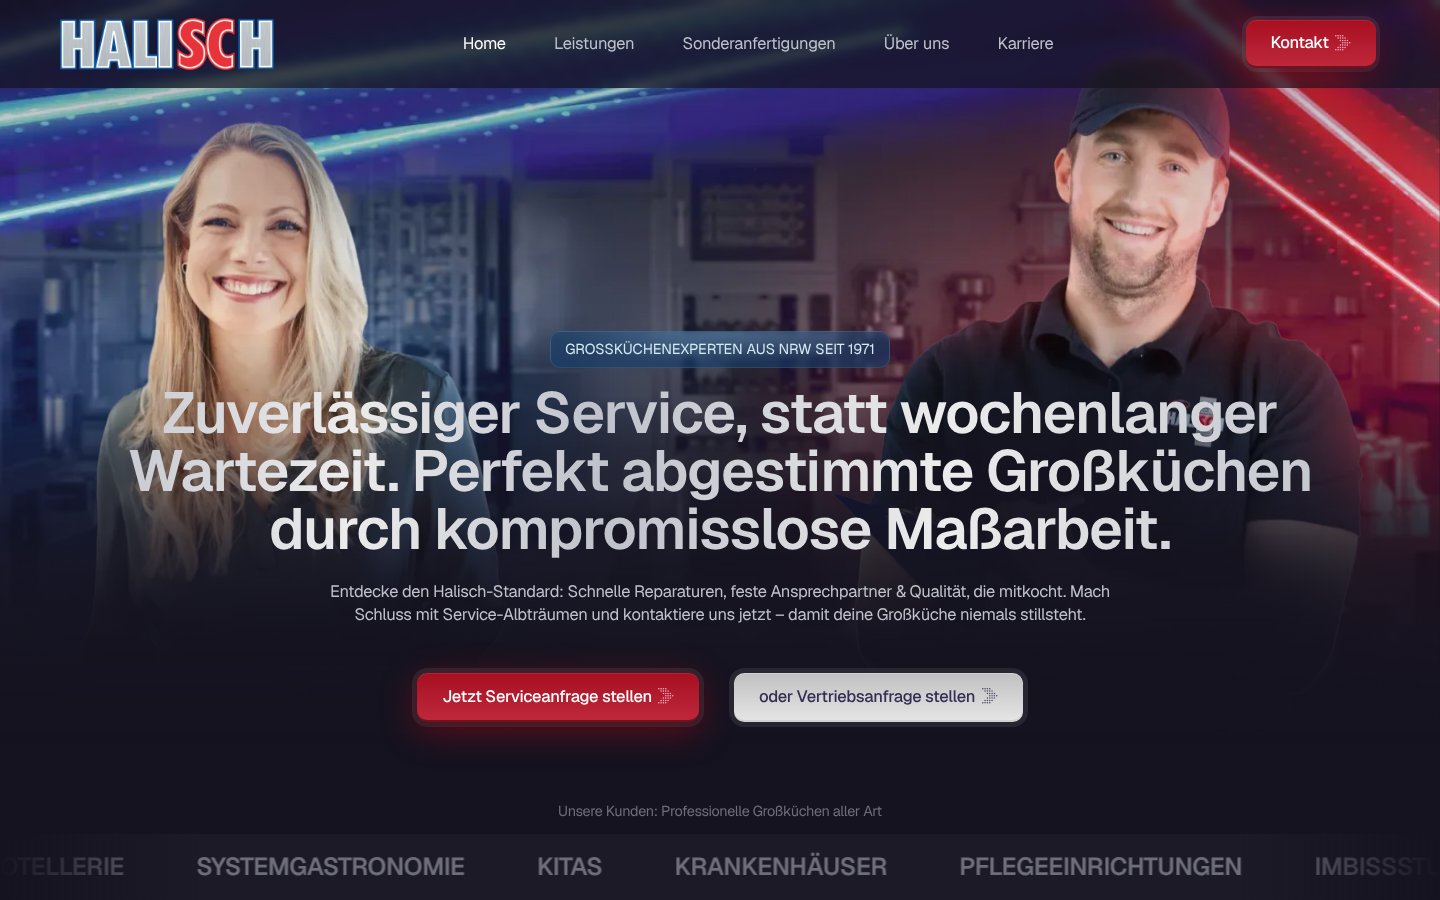
Ein Beispiel aus unserer Arbeit: Für Halisch haben wir die Website von WordPress auf Webflow umgezogen. Dabei hat sie ein neues Design bekommen, mit Animationen, die die Ladezeit nicht ausbremsen.
Ein Umzug ist nicht für jede Website die richtige Antwort. Bei einem großen Onlineshop oder speziellen Funktionen kann eine gut gepflegte WordPress-Installation sinnvoll bleiben. Dann braucht sie aber jemanden, der Server, PHP und Plugins verbindlich aktuell hält.
Ob sich für euch ein Umzug lohnt oder ein sauberes Update reicht, klären wir in der kostenlosen Website-Analyse. 30 Minuten, unverbindlich, ohne Verkaufsdruck.
Hinweis: Dieser Artikel dient der allgemeinen Information. Er ersetzt keine Rechts-, Steuer- oder Datenschutzberatung im Einzelfall. Alle Angaben ohne Gewähr, Stand zum Zeitpunkt der Veröffentlichung.
Aus der Praxis
Häufige Fragen
Ist meine WordPress-Website von der PHP-Sicherheitslücke betroffen?
Betroffen ist jede WordPress-Website, auf deren Server die Korrektur noch nicht eingespielt ist. Sicher sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 sowie Pakete von Distributionen, die den Fix nachträglich eingebaut haben. Im Zweifel kann das nur euer Hoster bestätigen.
Reicht es, WordPress und die Plugins zu aktualisieren?
Nein. Die Lücken stecken in PHP selbst, also in der Software auf dem Server, auf der WordPress läuft. Aktualisieren muss sie euer Hoster oder derjenige, der den Server betreut.
Was ist, wenn meine Website noch mit PHP 8.1 oder älter läuft?
Für diese Versionen gibt es keine regulären Updates mehr. Das PHP-Projekt hat nur Notfall-Korrekturen für 7.4 bis 8.1 bereitgestellt, die ein Hoster selbst einbauen müsste. Fragt euren Hoster direkt, ob das passiert ist, oder lasst die Website auf eine unterstützte Version umstellen.
Müssen Webflow-Websites wegen der PHP-Lücke etwas tun?
Nein, ihr müsst nichts tun. Webflow-Websites laufen nicht auf einem PHP-Server, den ihr selbst betreibt. Updates der Infrastruktur übernimmt Webflow.